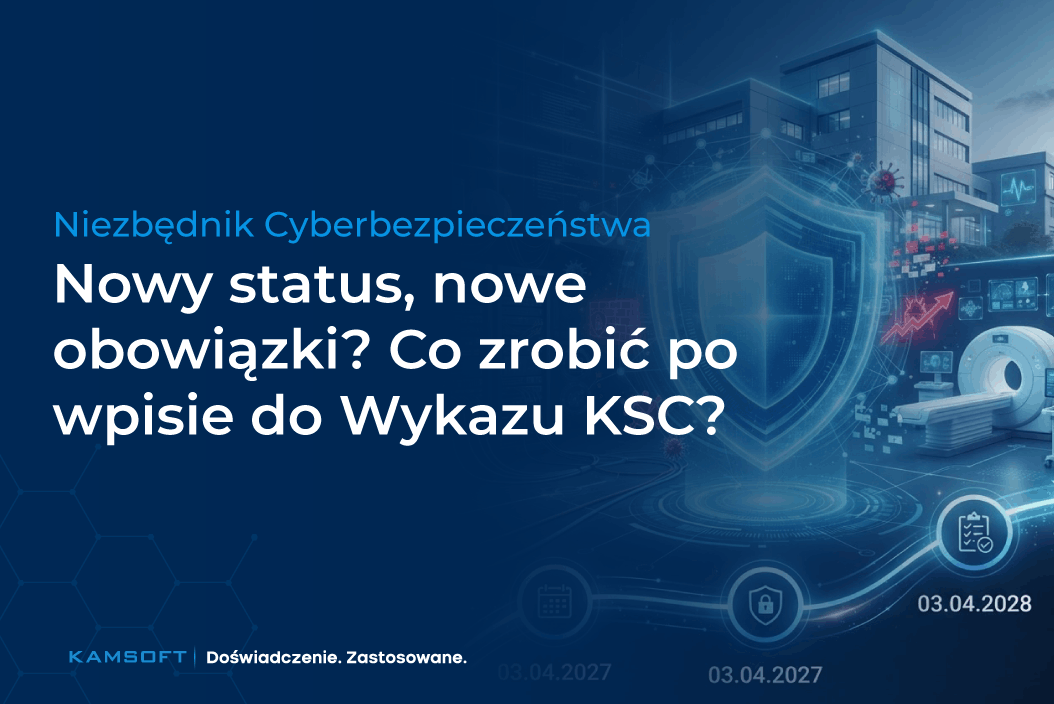
Nowy status, nowe obowiązki? Co zrobić po wpisie do Wykazu KSC?
Samo ustalenie, że placówka jest podmiotem kluczowym lub podmiotem ważnym oraz dokonanie wpisu do Wykazu KSC nie kończy procesu dostosowania do nowych przepisów. To dopiero początek działań, których celem jest zbudowanie i utrzymanie odpowiedniego poziomu cyberbezpieczeństwa w organizacji.
Ważne daty:
- 3 kwietnia 2027 r. – Podłączenie do systemu S46 – 12 miesięcy od spełnienia przesłanek uznania za podmiot kluczowy lub ważny.
- 3 kwietnia 2027 r. – Wdrożenie obowiązków z zakresu systemu zarządzania bezpieczeństwa informacji SZBI po raz pierwszy – 12 miesięcy od spełnienia przesłanek uznania za podmiot kluczowy lub ważny.
- 3 kwietnia 2028 r. – Pierwszy audyt podmiotu kluczowego – 24 miesiące od spełnienia przesłanek uznania za podmiot kluczowy lub ważny.
Sześć miesięcy, które warto dobrze wykorzystać
Placówka, która dokona wpisu do wykazu 3 października 2026 r., będzie zobowiązana do wdrożenia wymagań ustawy najpóźniej do 3 kwietnia 2027 r. Oznacza to zaledwie sześć miesięcy na przygotowanie organizacji do spełnienia obowiązków związanych z cyberbezpieczeństwem.
W tym okresie konieczne będzie przeprowadzenie analizy procesów, zasobów informacyjnych oraz wykorzystywanych systemów IT pod kątem ryzyka wystąpienia cyberzagrożeń. Placówka powinna również wdrożyć System Zarządzania Bezpieczeństwem Informacji (SZBI), opracować procedury obsługi incydentów, wyznaczyć osoby odpowiedzialne za realizację obowiązków ustawowych oraz przygotować organizację do współpracy z podmiotami krajowego systemu cyberbezpieczeństwa.
Im wcześniej rozpoczną się działania organizacyjne i formalne, tym większa szansa na sprawne wdrożenie wymaganych rozwiązań oraz uniknięcie presji związanej z krótkim terminem dostosowania do nowych przepisów.
Kluczowe obszary przygotowań
Warto podkreślić, że nowe regulacje nie koncentrują się wyłącznie na technologii. Duży nacisk położono na kwestie organizacyjne, zarządzanie ryzykiem, ciągłość działania oraz zaangażowanie kadry kierowniczej. Oznacza to, że odpowiedzialność za cyberbezpieczeństwo nie spoczywa już wyłącznie na dziale IT. W proces przygotowań powinny zostać zaangażowane również osoby zarządzające placówką, a także pracownicy odpowiadający za kluczowe procesy biznesowe i medyczne.
Cyberbezpieczeństwo jako proces ciągły
Wpis do Wykazu KSC należy traktować nie jako zakończenie obowiązków, lecz jako moment rozpoczęcia uporządkowanego procesu budowania zgodności z przepisami. Ustawodawca pozostawił organizacjom czas na przygotowanie, jednak jest to okres przeznaczony na realne wdrożenie wymaganych rozwiązań, a nie na odkładanie decyzji. Im wcześniej placówka rozpocznie prace związane z cyberbezpieczeństwem, tym łatwiej będzie zrealizować ustawowe obowiązki w sposób spokojny, planowy i bez ryzyka działania pod presją terminów.
Brak obowiązków w zakresie KSC nie oznacza braku odpowiedzialności
Jeżeli placówka nie spełnia kryteriów podmiotu kluczowego ani podmiotu ważnego, obowiązki wynikające z ustawy o KSC nie będą jej dotyczyć. Nie zwalnia to jednak z konieczności dbania o bezpieczeństwo informacji i danych osobowych. Niezależnie od statusu w KSC każda organizacja powinna stosować środki bezpieczeństwa adekwatne do ryzyka oraz realizować obowiązki wynikające z innych przepisów, w szczególności dotyczących ochrony danych osobowych.